
毎日のように報じられている個人情報流出事件。AIの進化に伴い急増するハッキング被害と情報流出に、どう備えればいいのか? 身を守るためのNG行為や知っておくべき情報流出のカラクリ、ツールを総まくり!
「直近で流出したハッキング被害のトップ10の件数を足すと、日本の人口の2倍を超える2億6000万件以上。一人につき2回ずつぐらいは情報漏洩している計算です」
その背景にあるのは、先のGMOの会見でも繰り返し指摘されたAIの進化と悪用だ。清水氏が続ける。
「AIがサイバーセキュリティのシーンを一変させたことは間違いありません。かつてはホワイトハッカーが何日もかけて行ったペネトレーションテスト(システムへの模擬攻撃)も、AIの手にかかれば一瞬です。脆弱性を探すだけでなく、攻撃方法の立案から実行まで高速で行える。’18年にはシステムの脆弱性が発見されてから実際に攻撃されるまでに平均771日かかっていたのですが、ChatGPTが急速に普及した翌年の’24年にはその時間が4時間に短縮。そして、’26年には所要時間が0秒に……。脆弱性が“発見される前”に攻撃されるようになったのです」
例えるなら、’18年はドアを開けっぱなしにしていても2年以上も不正に侵入する輩が現れなかった時代。対して、今はドアに鍵をかけていてもAIが鍵の不具合を一瞬で見つけ出して強盗に押し入るような世界に変わってしまっているのだ。
背景には、「ハッキングがお金になる」と知れ渡ったこともある。かつて、実際にハッカーとして活動した経験を持つ男性A氏が話す。
「’18年に暗号資産取引所大手のコインチェックがハッキング被害により、580億円相当の暗号資産を抜き取られたように、お金と同等の価値があるのにお金以上に資金移動が容易なビットコインの登場でハッカーは稼ぎやすくなった。直近でも世界トップクラスの取引所であるバイナンスがハッキングされて1兆円相当の暗号資産が流出したように、“当てれば”稼ぎは青天井。GMOの事件のように、企業のサービスを乗っ取って身代金を要求する場合には、相手の事業規模にもよりけりですが1000万ドル(約16億円)以上の身代金を要求するのもザラ。当然、支払いは暗号資産になりますが、成功すれば一撃でサラリーマンが一生のうちに稼ぐ金額以上の報酬が得られる。また、身代金が取れなくても、日本人の個人情報ならダークウェブ上で1件100円前後にはなる。クレジットカード番号もセットであれば一件500円近く稼げることもある。100万件なら、それだけで5億円。だから、この業界ではハッカーの平均年収は10億円とも言われているのです」
つまりは、AIの登場で“ハッカー業”のコスパが急速に上がったかたち。ハッキング被害が今後ますます増えるのは間違いなさそうだ。
「メジャーなAIには必ず悪用できないように倫理フィルターが設けられていますが、それを解除する方法がネット上には溢れています。そうしたAIに『脆弱性を探して』と頼むだけで、プログラムの欠陥を探し出して、攻撃コードまで生成してくれるのです。おまけに、クラウド上のAIを利用するなら高性能なハードは要りません。ノートPC1台でもハッカーとして活動できてしまう」
背景には、サイバー空間における攻撃と防御の非対称性もあるという。
「ミサイルと同じで、どこに飛んでくるのかわからないから守る側はすべての防御を固めなければなりません。しかし、攻撃側は一点突破できればいい。AIの登場でその攻撃がより速く、簡単に、連続してできるようになったため、防御するハードルがどんどん上がっている。攻撃する側が圧倒的に優位なため、ハッキングに手を染める人間が後を絶たないのだと見ています」(清水氏)
憂慮すべきは、攻撃のための“道具”がいくらでもネットに転がっている点だ。
「最も有名なのは中国語話者が独自に開発してソフトウェア開発者プラットフォームGitHubに公開した『ARTEX』。もともとはAIエージェントと組み合わせて侵入テストを行うサイバーセキュリティ用のツールとして公開されたのですが、悪意あるサイバー攻撃にも利用できるとして瞬く間に拡散してしまった。このARTEXに、倫理フィルターのゆるい中華系の『DeepSeek』やアリババが開発した『Qwen』(クウェン)などの複数のAIを組み合わせれば、『ターゲットを攻撃せよ』という簡単な指示だけで、複数のAIが協調してシステムの脆弱性を割り出し、攻撃計画を作成し、実行に移してくれる。
 こうしたAIツールの増加で、日本でも自称ハッカーが増殖しつつあるという。元ハッカーA氏が話す。
「ここ最近、東京では自称セキュリティコンサルタントが増えています。彼らはARTEXなどを利用して不正アクセスを試み、ターゲット企業に『脆弱性を発見したからウチのコンサルを受けろ』と営業をかけている。悪意のあるハッカーとは言い切れないけど、小銭稼ぎを目的とした“偽ホワイトハッカー”なので、彼らのことを一部では“グレーハッカー”などと呼んでいます」
AIツールという武器を手にした素人に毛が生えた程度のハッカーまでもが、すでに暗躍しているのだ。
 【セキュリア代表 清水伸太郎氏】
ゴールドマンサックスなどを経て、’20年にサイバーセキュリティ会社セキュリアを設立。サイバー防衛研究会などに所属。ITプラットフォーム事業のハウテレビジョンの取締役なども務める。エンジェル投資家の顔も
【元ハッカー A氏】
小学生時代からPCに触れてプログラミングを学び、大学生時代からエンジニアたちの世界的な情報交換プラットフォームとして知られるGitHubでセキュリティソフトのパッチ提案などを行い、ハッカー集団からスカウトを受けたことも
<取材・文/吉岡俊 池垣完>
―[[(超)情報漏洩社会]の歩き方]―
不正アクセスに要する時間は’18年なら771日、今は0秒に超短縮!
10月にGMOインターネットグループ傘下のVPS(仮想専用サーバー)事業者が不正アクセスを受けた事件が大きな注目を浴びた。しかし、周知のとおり、これは氷山の一角にすぎない。もはや情報漏洩は日常茶飯事で、個人情報はダダ漏れ状態にあると考えたほうがいいだろう。情報セキュリティサービス企業、セキュリアの清水伸太郎代表は次のように話す。
「直近で流出したハッキング被害のトップ10の件数を足すと、日本の人口の2倍を超える2億6000万件以上。一人につき2回ずつぐらいは情報漏洩している計算です」
その背景にあるのは、先のGMOの会見でも繰り返し指摘されたAIの進化と悪用だ。清水氏が続ける。
「AIがサイバーセキュリティのシーンを一変させたことは間違いありません。かつてはホワイトハッカーが何日もかけて行ったペネトレーションテスト(システムへの模擬攻撃)も、AIの手にかかれば一瞬です。脆弱性を探すだけでなく、攻撃方法の立案から実行まで高速で行える。’18年にはシステムの脆弱性が発見されてから実際に攻撃されるまでに平均771日かかっていたのですが、ChatGPTが急速に普及した翌年の’24年にはその時間が4時間に短縮。そして、’26年には所要時間が0秒に……。脆弱性が“発見される前”に攻撃されるようになったのです」
例えるなら、’18年はドアを開けっぱなしにしていても2年以上も不正に侵入する輩が現れなかった時代。対して、今はドアに鍵をかけていてもAIが鍵の不具合を一瞬で見つけ出して強盗に押し入るような世界に変わってしまっているのだ。
背景には、「ハッキングがお金になる」と知れ渡ったこともある。かつて、実際にハッカーとして活動した経験を持つ男性A氏が話す。
「’18年に暗号資産取引所大手のコインチェックがハッキング被害により、580億円相当の暗号資産を抜き取られたように、お金と同等の価値があるのにお金以上に資金移動が容易なビットコインの登場でハッカーは稼ぎやすくなった。直近でも世界トップクラスの取引所であるバイナンスがハッキングされて1兆円相当の暗号資産が流出したように、“当てれば”稼ぎは青天井。GMOの事件のように、企業のサービスを乗っ取って身代金を要求する場合には、相手の事業規模にもよりけりですが1000万ドル(約16億円)以上の身代金を要求するのもザラ。当然、支払いは暗号資産になりますが、成功すれば一撃でサラリーマンが一生のうちに稼ぐ金額以上の報酬が得られる。また、身代金が取れなくても、日本人の個人情報ならダークウェブ上で1件100円前後にはなる。クレジットカード番号もセットであれば一件500円近く稼げることもある。100万件なら、それだけで5億円。だから、この業界ではハッカーの平均年収は10億円とも言われているのです」
つまりは、AIの登場で“ハッカー業”のコスパが急速に上がったかたち。ハッキング被害が今後ますます増えるのは間違いなさそうだ。
「ARTEX」の登場で、素人も簡単にハッカーになれてしまう時代へ
実は、今の超情報漏洩社会における“攻撃者”は、以前からクラッカー(悪意のハッカー)として鳴らしてきた輩ばかりではない。清水氏は「素人でもAIを使えば簡単にハッカーになれる」と話す。
「メジャーなAIには必ず悪用できないように倫理フィルターが設けられていますが、それを解除する方法がネット上には溢れています。そうしたAIに『脆弱性を探して』と頼むだけで、プログラムの欠陥を探し出して、攻撃コードまで生成してくれるのです。おまけに、クラウド上のAIを利用するなら高性能なハードは要りません。ノートPC1台でもハッカーとして活動できてしまう」
背景には、サイバー空間における攻撃と防御の非対称性もあるという。
「ミサイルと同じで、どこに飛んでくるのかわからないから守る側はすべての防御を固めなければなりません。しかし、攻撃側は一点突破できればいい。AIの登場でその攻撃がより速く、簡単に、連続してできるようになったため、防御するハードルがどんどん上がっている。攻撃する側が圧倒的に優位なため、ハッキングに手を染める人間が後を絶たないのだと見ています」(清水氏)
憂慮すべきは、攻撃のための“道具”がいくらでもネットに転がっている点だ。
「最も有名なのは中国語話者が独自に開発してソフトウェア開発者プラットフォームGitHubに公開した『ARTEX』。もともとはAIエージェントと組み合わせて侵入テストを行うサイバーセキュリティ用のツールとして公開されたのですが、悪意あるサイバー攻撃にも利用できるとして瞬く間に拡散してしまった。このARTEXに、倫理フィルターのゆるい中華系の『DeepSeek』やアリババが開発した『Qwen』(クウェン)などの複数のAIを組み合わせれば、『ターゲットを攻撃せよ』という簡単な指示だけで、複数のAIが協調してシステムの脆弱性を割り出し、攻撃計画を作成し、実行に移してくれる。
ARTEXと同じように侵入テスト用ツールとして無料公開されたのに、攻撃用ツールとして利用されるようになってしまったものには、oriteraという中国系組織が開発して同じくGitHub上に公開して拡散した『Cairn』(ケアン)などがあります」(清水氏)
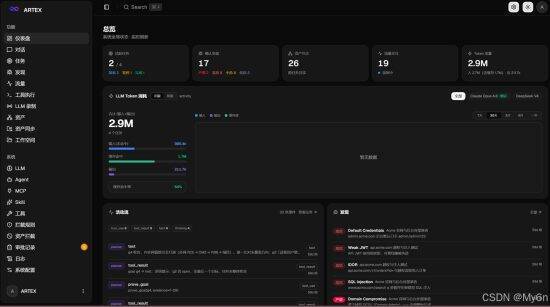
中国語話者のエンジニアが開発し、GitHubで公開して広まった「ARTEX」。悪用されすぎてすぐに非公開となったが、コピーが無数にネット上に存在するという(画像は中国最大級のエンジニア向け総合技術コミュニティ「csdn.net」より)
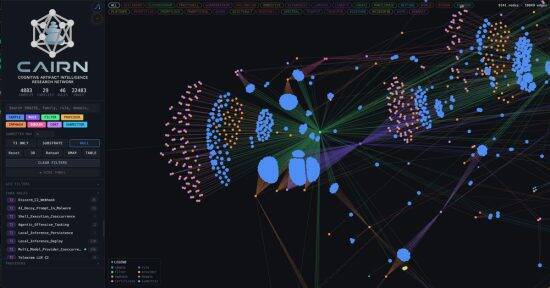
ARTEX同様、中国系組織が開発し、公開した「Cairn」。これも侵入テストツールとして公開されたにもかかわらず、攻撃用ツールとして悪用するハッカーが続出(画像はシスコシステムズの脅威インテリジェンス機関「Talos」のHPより)
「ここ最近、東京では自称セキュリティコンサルタントが増えています。彼らはARTEXなどを利用して不正アクセスを試み、ターゲット企業に『脆弱性を発見したからウチのコンサルを受けろ』と営業をかけている。悪意のあるハッカーとは言い切れないけど、小銭稼ぎを目的とした“偽ホワイトハッカー”なので、彼らのことを一部では“グレーハッカー”などと呼んでいます」
AIツールという武器を手にした素人に毛が生えた程度のハッカーまでもが、すでに暗躍しているのだ。
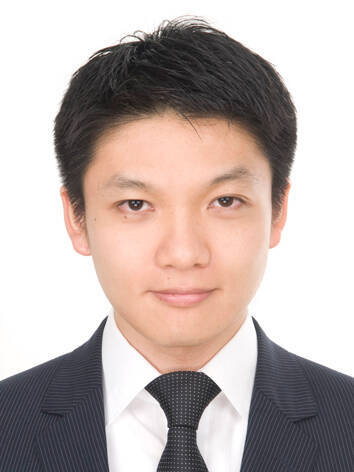
清水伸太郎氏
ゴールドマンサックスなどを経て、’20年にサイバーセキュリティ会社セキュリアを設立。サイバー防衛研究会などに所属。ITプラットフォーム事業のハウテレビジョンの取締役なども務める。エンジェル投資家の顔も
【元ハッカー A氏】
小学生時代からPCに触れてプログラミングを学び、大学生時代からエンジニアたちの世界的な情報交換プラットフォームとして知られるGitHubでセキュリティソフトのパッチ提案などを行い、ハッカー集団からスカウトを受けたことも
<取材・文/吉岡俊 池垣完>
―[[(超)情報漏洩社会]の歩き方]―
編集部おすすめ


