
毎日のように報じられている個人情報流出事件。AIの進化に伴い急増するハッキング被害と情報流出に、どう備えればいいのか? 身を守るためのNG行為や知っておくべき情報流出のカラクリ、ツールを総まくり!
10月21日夜には高市早苗首相も「今夜に対応して頂きたい大至急のお願い」と、修正プログラムの速やかな適用をSNS上で呼びかけた。
このアップデートは、PHPの欠陥を突いた不正アクセスを防止するための措置だったが、実はハッカーにとっては格好の攻撃材料になったという。元ハッカーのA氏が話す。
「大手企業の多くはPHPを使用して作られたサービスのアップデートを10月21日に実施しました。でも、アップデートできなかった企業も無数にあった。ハッカーは、その“できなかった企業”をリストアップしています。要はPHP問題によって、セキュリティ意識の低い企業のリストが簡単に作れた。そのリストの中から、カネになりそうな企業をスクリーニングして、AIに投げれば脆弱性を探し出して、攻撃が実施される。そのため、ハッキング被害は今後も増え続けると予想しています」
A氏は今後狙われやすい企業について、次のように指摘する。
「PHP問題を見るなかで気づいたのは、社内の情報システム部門の層が薄く、システム構築の多くを外部に丸投げしている企業ほどアップデートが遅れた、という点です。つまり、下請け企業を多く抱え、外部に依存している企業のシステムほど脆弱性があり、狙われやすくなる可能性がある。
無数のアプリをダウンロードしているユーザーは要注意!
「多くのサービスで、メールアドレスをIDとして登録している人が多いと思いますが、そのアドレスに利用するサービス名を入れるようにするのがメジャーな対策の一つです。『name@gmail.com』のようなアドレスで、SPA!のサービスに登録する場合は、『name+spa!@gmail.com』などとエイリアス(+以降の余計な符号)をつけてID登録する。すると、個人情報が漏洩しても、どのサービスから流出したかが一目瞭然になり、即座に対策できる」
セキュリティ意識の高い人は、ID登録する際に使用するメールアドレスもバラバラにしているという。無線技術などのマニア向け情報誌『ラジオライフ』編集長の小野浩章氏が話す。
「海外サイトなどに登録する場合、“捨てアド”を利用しています。かつては数十分だけ使える一時的なサービスが主流でしたが、今は有効期限がない『捨てメアド(メルアドぽいぽい)』などがあるのです。
一方でパスワードは、設定できる“最大の文字数”にすることが必須だという。
「多くのサイトでは、個人が登録したパスワードをハッシュ化(ハッシュ関数をかけて規則性のない文字列=ハッシュ値に変換すること)して保存しています。ハッシュ化は不可逆なので、理論上は解読(復号)できませんが、実際にはあらゆる文字の組み合わせを片っ端からハッシュ化して、パスワードのハッシュ値と一致するものを探し出すことは可能なのです。そのため、元のパスワードの文字数が少ないほど、短時間で“解読”できてしまう。8文字程度のパスワードなら、総当たり攻撃で解読できる。だから、パスワードは長ければ長いほどいい。最大文字数が20文字なら20文字のパスワードを用意するのが今すぐできる最も効果的な予防策。人が覚えられる文字列など、AIの前では簡単に解読されてしまうので、ランダムで推測されにくいものを自動生成してくれる『パスワード・ジェネレーター』などを利用して、誰も覚えられないパスワードにするのがベストです」(清水氏)
長く複雑なパスワードを、覚える必要はない。
「Googleのパスワードマネージャーなどで管理すれば十分です。絶対安心とは言えませんが、Googleがハッキングされない限りは情報が漏れる可能性はありません。このパスワードマネージャーが優れているのは、ダークウェブに流出したパスワードをリアルタイムで監視し、ユーザーのものと一致した場合には即座に通知してくれるところ。
個人ができる情報漏洩対策としては、「パスワードを覚えない」という姿勢も有効のようだ。
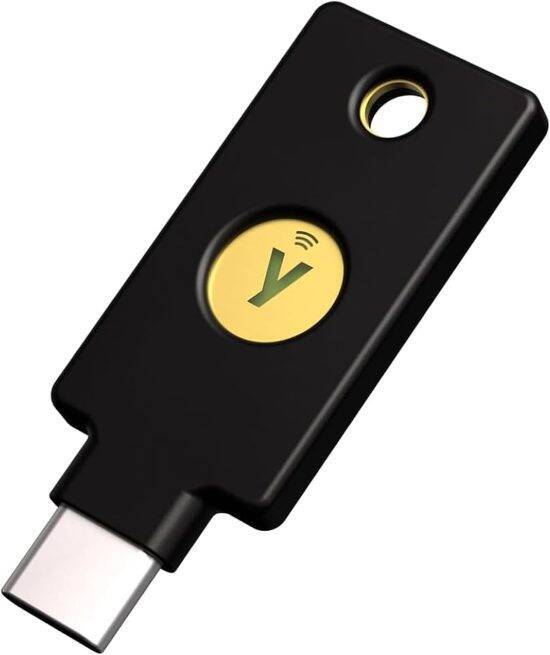
「“陸サ防”と呼ばれる陸上自衛隊サイバー防護隊の隊員など機密情報を扱う人はUSBメモリ型のハードウェアセキュリティキーを使用するようです。最もメジャーなのは、米国とスウェーデンに拠点を持つYubico(ユビコ)社の『YubiKey』(ユビキー)という製品。パスワードが頭で覚える鍵だとしたら、このユビキーは文字どおり持ち歩いて使用する鍵です。例えば、Googleアカウントのセキュリティキーとして登録したら、ユビキーをPCに差し込んだうえでパスワードを打ち込まないとアクセスできなくなるわけです。より高性能なモデルは指紋認証機能も有しているため、さらにセキュリティを強固にできる。ただし、なくすと大事になるので……防衛関係者などは皆、肩の階級章などにループをつけてキーと繋げ、肌身離さず携帯してます」
ユビキーはAmazonなどでも1万円程度で購入可能だ。指紋認証機能つきのものでも2万円弱。PCに差したら、中央の丸い箇所に指を当てると指紋認証が行われる仕組みだ。
「ユビキーの優れた点は、鍵そのものがオフラインで保存されるため、ネット経由で盗難されることを防ぐことができるところです。
 パスワードに加えてSMS(ショートメッセージ)などを利用した二段階認証を行っている人も多いだろうが、元ハッカーA氏によると「電話番号が漏れれば、その番号を複製して悪用することは技術的に可能」とのこと。だからこそ、完全オフラインで管理できるハードウェアセキュリティキーが有効だという。
ただし、キーを選ぶ際には注意点がある。
「昨年、陸上自衛隊や三重県庁で正規の手続きを経ずに職員が持ち込んだUSBメモリから中華系と疑われるマルウェア(データを盗んだりする不正プログラム)が検出されて大きな話題を呼びました。その点から、中国製は避けたほうがいいでしょう。ユビキーは信頼度の高いハードウェアセキュリティキーですが、ユビキーを模したニセ商品もネット上では出回っているので、正規ルートで購入するのが無難です」(清水氏)
さらなる情報漏洩対策を求める人は、情報流出のモニターサービスを活用するのも手だという。代表的なのはVPN(仮想専用通信網)サービス大手のNordVPNが提供する「Dark Web Monitor」。自身が利用しているメールアドレスや電話番号、クレジットカード番号などがダークウェブ上で売買されていないかを24時間監視してくれる優れものだ。より、セキュリティレベルを上げたい人は試してもらいたい。
 【『ラジオライフ』編集長 小野浩章氏】
ラジオや無線情報をはじめ、ガジェットやセキュリティの最新情報や裏側に精通。話題のガジェットやツールを実際に試し、機能や実用性、セキュリティリスクなどを独自に検証している
 【セキュリア代表 清水伸太郎氏】
ゴールドマンサックスなどを経て、’20年にサイバーセキュリティ会社セキュリアを設立。サイバー防衛研究会などに所属。
【元ハッカー A氏】
小学生時代からPCに触れてプログラミングを学び、大学生時代からエンジニアたちの世界的な情報交換プラットフォームとして知られるGitHubでセキュリティソフトのパッチ提案などを行い、ハッカー集団からスカウトを受けたことも
<取材・文/吉岡俊 池垣完>
―[[(超)情報漏洩社会]の歩き方]―
PHP問題でハッカーは“次の攻撃対象”をリストアップ
10月に話題になった「PHP問題」を覚えているだろうか? 広く使用されているプログラミング言語の一つであるPHPに、10年以上気づかれずに存在していた欠陥が発覚し、その対応に多くの企業が追われた問題だ。10月21日夜には高市早苗首相も「今夜に対応して頂きたい大至急のお願い」と、修正プログラムの速やかな適用をSNS上で呼びかけた。
これを受けて多くの企業が緊急のアップデートを実施。突然、利用するサービスにアクセスできなくなるユーザーが続出した。
このアップデートは、PHPの欠陥を突いた不正アクセスを防止するための措置だったが、実はハッカーにとっては格好の攻撃材料になったという。元ハッカーのA氏が話す。
「大手企業の多くはPHPを使用して作られたサービスのアップデートを10月21日に実施しました。でも、アップデートできなかった企業も無数にあった。ハッカーは、その“できなかった企業”をリストアップしています。要はPHP問題によって、セキュリティ意識の低い企業のリストが簡単に作れた。そのリストの中から、カネになりそうな企業をスクリーニングして、AIに投げれば脆弱性を探し出して、攻撃が実施される。そのため、ハッキング被害は今後も増え続けると予想しています」
A氏は今後狙われやすい企業について、次のように指摘する。
「PHP問題を見るなかで気づいたのは、社内の情報システム部門の層が薄く、システム構築の多くを外部に丸投げしている企業ほどアップデートが遅れた、という点です。つまり、下請け企業を多く抱え、外部に依存している企業のシステムほど脆弱性があり、狙われやすくなる可能性がある。
なかでも、真っ先にターゲットとされるのは一般消費者向けのサービスを提供している企業。EC系はもとより飲食店チェーンなども、顧客の囲い込みを目的に独自のアプリを提供するようになりましたが、そのアプリには顧客情報が詰まっているので格好のターゲットとなりやすい。小さなシステム会社にアプリ開発を丸投げしているようだと、必ずいくつもの脆弱性が見つかるはずです。そこを突いて個人情報を盗み取り、身代金を要求するという流れ。こうした企業の独自アプリは今、ハッカーたちが手あたり次第にAIを活用して欠陥を洗い出している」
無数のアプリをダウンロードしているユーザーは要注意!
IDは“捨てアド”も選択肢。パスワードは最大文字数にせよ
では、個人情報がダダ洩れ状態の今、我々はどう身を守ればいいのか?「IDもパスワードも使い回さないことが基本」と語るのは、セキュリアの清水氏だ。「多くのサービスで、メールアドレスをIDとして登録している人が多いと思いますが、そのアドレスに利用するサービス名を入れるようにするのがメジャーな対策の一つです。『name@gmail.com』のようなアドレスで、SPA!のサービスに登録する場合は、『name+spa!@gmail.com』などとエイリアス(+以降の余計な符号)をつけてID登録する。すると、個人情報が漏洩しても、どのサービスから流出したかが一目瞭然になり、即座に対策できる」
セキュリティ意識の高い人は、ID登録する際に使用するメールアドレスもバラバラにしているという。無線技術などのマニア向け情報誌『ラジオライフ』編集長の小野浩章氏が話す。
「海外サイトなどに登録する場合、“捨てアド”を利用しています。かつては数十分だけ使える一時的なサービスが主流でしたが、今は有効期限がない『捨てメアド(メルアドぽいぽい)』などがあるのです。
こうしたアプリなら複数のアドレスをワンクリックで作成でき、一括管理できる。Mozillaも『Firefox Relay』という本物のアドレスを隠した転送用アドレスを生成するサービスを提供していますので、これらを使えばメインのアドレスの漏洩リスクを抑えながら、迷惑メールが増えたら該当アドレスを無効化する対応も可能です」
一方でパスワードは、設定できる“最大の文字数”にすることが必須だという。
「多くのサイトでは、個人が登録したパスワードをハッシュ化(ハッシュ関数をかけて規則性のない文字列=ハッシュ値に変換すること)して保存しています。ハッシュ化は不可逆なので、理論上は解読(復号)できませんが、実際にはあらゆる文字の組み合わせを片っ端からハッシュ化して、パスワードのハッシュ値と一致するものを探し出すことは可能なのです。そのため、元のパスワードの文字数が少ないほど、短時間で“解読”できてしまう。8文字程度のパスワードなら、総当たり攻撃で解読できる。だから、パスワードは長ければ長いほどいい。最大文字数が20文字なら20文字のパスワードを用意するのが今すぐできる最も効果的な予防策。人が覚えられる文字列など、AIの前では簡単に解読されてしまうので、ランダムで推測されにくいものを自動生成してくれる『パスワード・ジェネレーター』などを利用して、誰も覚えられないパスワードにするのがベストです」(清水氏)
長く複雑なパスワードを、覚える必要はない。
「Googleのパスワードマネージャーなどで管理すれば十分です。絶対安心とは言えませんが、Googleがハッキングされない限りは情報が漏れる可能性はありません。このパスワードマネージャーが優れているのは、ダークウェブに流出したパスワードをリアルタイムで監視し、ユーザーのものと一致した場合には即座に通知してくれるところ。
悪用される前にパスワードを変更すれば、被害を防げるわけです」(清水氏)
個人ができる情報漏洩対策としては、「パスワードを覚えない」という姿勢も有効のようだ。
陸サ防も肌身離さず携帯する「ハードキー」で、完全防御せよ
より強固な情報管理を実践するなら、国家の秘密情報を扱うプロフェッショナルに倣うのもアリだ。清水氏が解説する。「“陸サ防”と呼ばれる陸上自衛隊サイバー防護隊の隊員など機密情報を扱う人はUSBメモリ型のハードウェアセキュリティキーを使用するようです。最もメジャーなのは、米国とスウェーデンに拠点を持つYubico(ユビコ)社の『YubiKey』(ユビキー)という製品。パスワードが頭で覚える鍵だとしたら、このユビキーは文字どおり持ち歩いて使用する鍵です。例えば、Googleアカウントのセキュリティキーとして登録したら、ユビキーをPCに差し込んだうえでパスワードを打ち込まないとアクセスできなくなるわけです。より高性能なモデルは指紋認証機能も有しているため、さらにセキュリティを強固にできる。ただし、なくすと大事になるので……防衛関係者などは皆、肩の階級章などにループをつけてキーと繋げ、肌身離さず携帯してます」
ユビキーはAmazonなどでも1万円程度で購入可能だ。指紋認証機能つきのものでも2万円弱。PCに差したら、中央の丸い箇所に指を当てると指紋認証が行われる仕組みだ。
「ユビキーの優れた点は、鍵そのものがオフラインで保存されるため、ネット経由で盗難されることを防ぐことができるところです。
Googleアカウントのキーとして利用したら、ユビキーが認証サーバーと通信して照合してくれるので、第三者によるフィッシング被害や鍵の窃取も防止できるのです」(清水氏)
ハードウェアセキュリティキーのなかで最も人気のYubico製「YubiKey」。PCに差し込んで認証をする物理的な鍵となる。サイバーセキュリティ関係者の多くが愛用(写真はAmazonより)
ただし、キーを選ぶ際には注意点がある。
「昨年、陸上自衛隊や三重県庁で正規の手続きを経ずに職員が持ち込んだUSBメモリから中華系と疑われるマルウェア(データを盗んだりする不正プログラム)が検出されて大きな話題を呼びました。その点から、中国製は避けたほうがいいでしょう。ユビキーは信頼度の高いハードウェアセキュリティキーですが、ユビキーを模したニセ商品もネット上では出回っているので、正規ルートで購入するのが無難です」(清水氏)
さらなる情報漏洩対策を求める人は、情報流出のモニターサービスを活用するのも手だという。代表的なのはVPN(仮想専用通信網)サービス大手のNordVPNが提供する「Dark Web Monitor」。自身が利用しているメールアドレスや電話番号、クレジットカード番号などがダークウェブ上で売買されていないかを24時間監視してくれる優れものだ。より、セキュリティレベルを上げたい人は試してもらいたい。
小野浩章氏
ラジオや無線情報をはじめ、ガジェットやセキュリティの最新情報や裏側に精通。話題のガジェットやツールを実際に試し、機能や実用性、セキュリティリスクなどを独自に検証している
清水伸太郎氏
ゴールドマンサックスなどを経て、’20年にサイバーセキュリティ会社セキュリアを設立。サイバー防衛研究会などに所属。
ITプラットフォーム事業のハウテレビジョンの取締役なども務める。エンジェル投資家の顔も
【元ハッカー A氏】
小学生時代からPCに触れてプログラミングを学び、大学生時代からエンジニアたちの世界的な情報交換プラットフォームとして知られるGitHubでセキュリティソフトのパッチ提案などを行い、ハッカー集団からスカウトを受けたことも
<取材・文/吉岡俊 池垣完>
―[[(超)情報漏洩社会]の歩き方]―
編集部おすすめ


