「ScanNetSecurity」記事一覧
-
Apache Tomcat に複数の脆弱性
-
baserCMS に複数の脆弱性
-
実行犯が示唆したダークウェブでの情報公開は確認されず ~ ワシントンホテルにランサムウェア攻撃
-
VIP・GOLDランク顧客の情報流出の可能性 ~ ファイブフォックスへのランサムウェア攻撃
-
京都パープルサンガでメール誤送信、ファンクラブ会員情報15,612件が漏えい
-
社内調査で発覚 ~ ライツフォル、外部 Q&A サイトにおける過去の「広告明示なし投稿」を公表
-
極東開発工業子会社の日本トレクス、不正アクセスによるシステム障害を発表
-
ApplyNow 提供の採用管理プラットフォームに不正アクセス、マイナンバー含む個人データが漏えいした可能性
-
カルビーのプロ野球チップス関連サービス「PhotoGoods」で個人情報漏えいの可能性
-
シャドー AI からエージェントまで一括保護 ~ クラウドストライクが AIDR「Falcon Guardian」発表
-
HENNGE One、個人情報・情報資産管理プラットフォーム「Flows」と SSO 連携
-
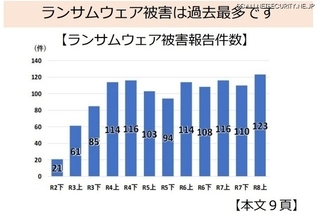
ランサムウェアの被害報告件数が過去最多に ~ 警察庁 サイバー警察局便り
-
サイバーセキュリティ企業の「信頼と組織」を強化 ~ プルーフポイントが最高法務責任者と最高人事責任者を新任へ
-
早稲田大学比較法研究所、10月4日に公開講演会「医療DXとサイバーセキュリティ」をハイブリッド開催
-
連結子会社であるカインドオルへのフィッシング、トレジャー・ファクトリーグループ全体で再発防止に取り組む
-
バーチャル音楽ライブ配信アプリ「topia」の音声サーバに不正アクセス
-
「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず
-
「カイクラサービス紹介サイト」に複数の不正プログラム、安全が確認できる環境に移設し再開
-
千葉県運営の「生命のにぎわい調査団」ページに不正アクセス、千葉県警からの連絡で発覚
-
関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用
-
「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい
-
「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定
-
QND に複数の脆弱性
-
スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性
-
ISC BIND に複数の脆弱性
-
Unbound にリモートコード実行が可能になる問題を含む複数の脆弱性
-
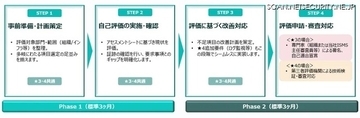
電通総研「SCS評価制度支援コンサルティング」提供開始、製造業のセキュリティ対策支援とシステム構築ノウハウを融合
-
Okta、アイデンティティガバナンスと特権アクセスの新機能を発表 ~ ITDR 強化で統制力を向上
-
HENNGE One、企業向け生成 AI チャットサービス「Acompany セキュアチャット」と SSO 連携
-
ガバメントソリューションサービス(GSS)への不正アクセス、政府が自民党に説明